
Sí: toda actividad extraescolar, colonia o campamento en España debe cumplir la LOPDGDD y el RGPD porque trata datos de menores. Esto exige elegir bien la base jurídica de cada tratamiento, aplicar la regla de los 14 años para el consentimiento propio del menor, y adoptar medidas de seguridad mínimas. La acción inmediata: haga un inventario de qué datos recoge, para qué y quién los ve, antes de abrir la próxima inscripción.
En resumen:
- La responsable de tratamiento debe identificar si los datos de menores se recogen en apertura de inscripciones, para cumplir con la base jurídica adecuada y la protección mínima requerida.
- Cualquier proveedor que acceda a datos personales en actividades extraescolares necesita un contrato formal que garantice la confidencialidad, seguridad y seguir instrucciones específicas del responsable.
- La base jurídica más recomendable suele ser la ejecución del contrato o el interés legítimo, evitando el uso exclusivo del consentimiento, sobre todo en usuarios menores de 14 años.
- Es fundamental limitar la recogida de datos a los imprescindibles, separar información de salud y mantenerlos solo mientras la actividad esté activa, eliminándolos después o cuando ya no sean necesarios.
- Implementar medidas básicas de seguridad, como control de accesos y cifrado, y usar plataformas que faciliten la gestión y registro de consentimientos y accesos, ayuda a cumplir la normativa sin excesivo esfuerzo.
Tabla de contenidos
- Ámbito de aplicación de la LOPDGDD en extraescolares: quién responde y quién ejecuta
- Bases jurídicas y consentimiento en actividades con menores: qué elegir y cuándo
- Qué datos pedir en una inscripción y cuánto tiempo conservarlos
- Medidas técnicas y organizativas que reducen el riesgo real
- Contratos de encargado de tratamiento: qué exigir a sus proveedores
- Fotos y redes sociales en extraescolares: autorizaciones que funcionan
- Protocolo ante una brecha de seguridad en datos de menores
- Checklist práctica antes de lanzar una actividad extraescolar
- Cómo una plataforma en la nube ayuda a cumplir la LOPDGDD en la práctica
- Obligaciones documentales: registro de actividades y evaluación de impacto
- Derechos de los menores: acceso, rectificación, supresión y oposición
- Consentimiento parental válido: cómo obtenerlo y verificarlo
- Terceros no habituales: monitorías externas y proveedores puntuales
- Perspectiva del equipo: priorizar la acción práctica frente al formalismo
- Gestionar inscripciones y cumplimiento normativo con Vivaky
- Fuentes
- Preguntas frecuentes
Ámbito de aplicación de la LOPDGDD en extraescolares: quién responde y quién ejecuta
La normativa distingue dos figuras que casi ningún gestor de extraescolares tiene del todo claras: el responsable del tratamiento y el encargado del tratamiento. El responsable decide por qué y para qué se recogen los datos; el encargado solo los trata siguiendo instrucciones ajenas, sin decidir nada por su cuenta. Esta distinción, recogida en el Reglamento General de Protección de Datos y desarrollada en la LOPDGDD, determina quién asume la responsabilidad legal si algo falla.
En la práctica, casi siempre el centro, la academia o la asociación que organiza la actividad es el responsable. Un ayuntamiento que subcontrata monitores para un campamento de verano sigue siendo responsable de los datos de los participantes, aunque la empresa de monitores solo ejecute tareas operativas. La empresa de monitores, en ese caso, actúa como encargada si tiene acceso a listados de menores, alergias o contactos de emergencia.
Los escenarios más frecuentes en el sector muestran patrones claros:
- Un colegio que organiza extraescolares con personal propio es responsable único, sin encargados intermedios.
- Una asociación deportiva que usa una plataforma externa de inscripciones es responsable, y la plataforma es encargada.
- Una empresa de campamentos que contrata monitores autónomos para tareas puntuales puede convertir a esos monitores en encargados si acceden a datos personales, o en subresponsables si actúan con autonomía real.
- Un centro educativo que solo presta sus instalaciones sin gestionar inscripciones ni datos no asume responsabilidad alguna sobre esos tratamientos.
Identificar correctamente el rol tiene consecuencias operativas directas. Si usted es responsable, debe informar a las familias con claridad sobre el tratamiento, mantener un registro de actividades de tratamiento (obligatorio salvo excepciones muy concretas para organizaciones pequeñas) y firmar contratos de encargo con cualquier proveedor que acceda a datos. La guía de la AEPD para centros educativos insiste en que la falta de un contrato formal con un encargado no exime de responsabilidad al organizador: sigue siendo el responsable quien responde ante una inspección o una reclamación.
Un error habitual es asumir que, por externalizar la gestión de inscripciones a una aplicación, la responsabilidad legal se traslada también. No es así. El proveedor tecnológico responde por cómo trata los datos que se le confían, pero usted sigue respondiendo por haber elegido a ese proveedor y por informar correctamente a las familias.
Bases jurídicas y consentimiento en actividades con menores: qué elegir y cuándo
No todo tratamiento de datos en una extraescolar necesita consentimiento. De hecho, apoyarse solo en el consentimiento cuando existe una base más sólida disponible complica innecesariamente la gestión, porque el consentimiento se puede revocar en cualquier momento y obliga a rehacer procesos administrativos.
El Comité Europeo de Protección de Datos aclara que la ejecución de un contrato o el interés legítimo suelen ser bases más adecuadas para la gestión administrativa que el consentimiento puro. Las tareas de inscripción, facturación o control de asistencia normalmente encajan en la ejecución del contrato de prestación del servicio: usted necesita el nombre, la edad y los datos de contacto del menor para poder prestar la actividad que la familia ha contratado.
- Ejecución de contrato: se aplica cuando el dato es imprescindible para prestar el servicio contratado, como el nombre, la edad, el curso o el contacto de emergencia. No requiere una casilla de consentimiento adicional.
- Interés legítimo: cubre usos secundarios razonables, como enviar recordatorios sobre horarios o cambios de actividad, siempre que no perjudique los derechos del menor y se informe de ello.
- Consentimiento: reservado para usos voluntarios que exceden la prestación del servicio, como el uso de fotografías en redes sociales o el envío de comunicaciones comerciales de terceros. Esta es también la orientación de las directrices del EDPB sobre bases legales.
La edad es el punto que más confunde a los gestores. El artículo 7 de la LOPDGDD fija en 14 años la edad a partir de la cual un menor puede dar su propio consentimiento para el tratamiento de sus datos en relación con servicios de la sociedad de la información. Por debajo de esa edad, el consentimiento debe ser dado por el padre, madre o tutor legal. Esto afecta directamente a formularios de inscripción online, apps de comunicación o plataformas donde el menor pudiera interactuar directamente.
Documentar la base jurídica no exige un texto legal complejo. Basta con una frase clara en el formulario de inscripción: «Tratamos estos datos para prestarle el servicio contratado» cuando es ejecución de contrato, o una casilla separada y desmarcada por defecto cuando se trata de consentimiento para fotos o comunicaciones comerciales. Las revocaciones de consentimiento deben poder gestionarse con la misma facilidad con que se otorgaron, y hay que registrar la fecha y el canal por el que la familia las solicitó.
Qué datos pedir en una inscripción y cuánto tiempo conservarlos
Pedir más datos de los necesarios no protege a la organización; la expone. El principio de minimización, central en el RGPD, obliga a recoger solo lo que resulta imprescindible para la finalidad declarada.
Para una inscripción estándar, los campos imprescindibles suelen limitarse a: nombre y apellidos del menor, fecha de nacimiento, datos de contacto de los tutores legales, y un contacto de emergencia. Cualquier otro dato debe justificarse por la naturaleza concreta de la actividad.
- Imprescindibles: identidad del menor, edad, contacto del tutor legal, contacto de emergencia.
- Condicionados a la actividad: alergias o intolerancias alimentarias si hay comedor, necesidad de medicación si hay pernocta, nivel de natación si hay piscina.
- Opcionales y separados: autorización de imagen, preferencias de comunicación, datos para facturación a terceros distintos del tutor.
Los datos de salud merecen un tratamiento diferenciado porque la LOPDGDD y el RGPD los consideran categoría especial. Solo el personal que necesita conocerlos para actuar (el monitor a cargo del grupo, el responsable de comedor) debería tener acceso a esa información, nunca toda la plantilla administrativa. Una ficha de alergias no debe circular por correo electrónico abierto ni quedar visible en listados generales de asistencia.
Consejo profesional: separe siempre el listado de asistencia general de la ficha médica del participante. El monitor necesita saber que un niño tiene alergia; no necesita ver el diagnóstico completo ni el historial familiar.
Sobre la conservación, no existe un plazo único fijado por ley para todos los datos de extraescolares, pero el criterio general de la AEPD es conservar solo mientras la finalidad lo justifique. Una práctica razonable es mantener los datos de inscripción durante la temporada activa más el plazo de posibles reclamaciones administrativas o fiscales (normalmente ligado a la obligación de conservar facturas), y eliminarlos o anonimizarlos después. Los datos de salud deben eliminarse en cuanto termina la actividad para la que se recogieron, salvo que exista una obligación legal específica de conservarlos más tiempo.
Medidas técnicas y organizativas que reducen el riesgo real
La seguridad no depende de la cantidad de cláusulas legales que firme, sino de si un tercero no autorizado puede acceder a los datos de los menores. Muchas organizaciones cumplen el papel a la perfección y fallan en lo básico: contraseñas compartidas, hojas de Excel enviadas por correo sin cifrar, o listados de asistencia impresos y olvidados en una mesa.
Las medidas con mayor impacto práctico incluyen:
- Control de accesos por perfil: cada monitor ve solo los datos de su grupo, no el listado completo de la organización.
- Autenticación individual (usuario y contraseña propios) en cualquier plataforma de gestión, evitando cuentas compartidas entre el personal.
- Cifrado de datos en tránsito y en reposo cuando se usan plataformas digitales, especialmente si almacenan datos de salud.
- Copias de seguridad periódicas con acceso restringido, para poder recuperar información sin depender de un único dispositivo.
- Comunicaciones con familias por canales que no expongan datos de terceros, evitando el envío de correos masivos con todos los destinatarios visibles en el campo «Para».
El error más repetido en el sector es enviar circulares por correo electrónico con toda la lista de familias en copia visible, lo que expone las direcciones de correo de decenas de personas sin su consentimiento para ese fin; un análisis sobre online learning in UK schools and sixth forms también destaca la importancia de usar plataformas digitales con garantías técnicas para proteger datos personales. Un análisis sobre vulnerabilidades derivadas de herramientas digitales inadecuadas señala que la elección de canales y proveedores con garantías técnicas suficientes es uno de los factores que más reduce la exposición al riesgo, por encima de la sofisticación de las cláusulas contractuales.
La formación del personal no requiere un curso extenso. Basta con que cada monitor y cada persona con acceso administrativo sepa tres cosas: qué datos puede ver, qué datos puede compartir y con quién, y a quién avisar si sospecha que algo se ha filtrado. Llevar un registro simple de quién accede a qué información, aunque sea una hoja de cálculo interna, ayuda a reconstruir lo ocurrido si surge un incidente.
Contratos de encargado de tratamiento: qué exigir a sus proveedores
Cualquier proveedor que trate datos personales en su nombre (una plataforma de inscripciones, una gestoría, una empresa de mensajería con familias) debe estar cubierto por un contrato de encargado de tratamiento conforme al artículo 28 del RGPD. Sin ese contrato, usted no puede demostrar que controla legalmente el tratamiento que ese tercero realiza.
- Instrucciones documentadas: el contrato debe especificar que el proveedor solo trata los datos siguiendo instrucciones del responsable, nunca por iniciativa propia.
- Confidencialidad y seguridad: debe incluir el compromiso de aplicar medidas técnicas equivalentes a las que exigiría el propio responsable, y de notificar cualquier incidente sin demora injustificada.
- Subcontratación controlada: si el proveedor a su vez subcontrata a otro tercero (por ejemplo, un servicio de alojamiento en la nube), necesita autorización previa y el mismo nivel de garantías.
Antes de firmar con cualquier plataforma, conviene comprobar unos mínimos: dónde están alojados los servidores (preferiblemente en la Unión Europea, lo que simplifica el cumplimiento del RGPD), si ofrece un contrato de encargo ya redactado, y si su política de seguridad detalla medidas concretas y no solo declaraciones genéricas. Las recomendaciones técnicas y contractuales para la selección de proveedores coinciden en que verificar servidores en la UE y la disponibilidad de un contrato de encargo firmable reduce sustancialmente la exposición legal del responsable.
Guarde una copia firmada de cada contrato de encargo, junto con la política de privacidad vigente del proveedor en el momento de la firma. Si el proveedor cambia sus condiciones más adelante, necesitará poder demostrar qué acordó originalmente.
Fotos y redes sociales en extraescolares: autorizaciones que funcionan
Publicar una foto del campamento en Instagram sin autorización específica es de las infracciones más frecuentes y más fáciles de evitar. La clave está en no mezclar dos usos distintos de la imagen: identificar a un menor en un contexto interno (una ficha de asistencia con foto, por ejemplo) no es lo mismo que difundir su imagen públicamente en redes sociales o en la web de la organización.
- El uso interno de fotografías con fines de identificación puede ampararse en la ejecución del contrato, sin necesidad de consentimiento adicional.
- La difusión pública en redes sociales, webs o materiales promocionales siempre requiere consentimiento expreso y específico, separado de la autorización general de inscripción.
- El consentimiento debe poder revocarse en cualquier momento, y esa revocación implica retirar el contenido ya publicado, no solo dejar de publicar contenido nuevo.
El formato más práctico es una casilla independiente, desmarcada por defecto, en el propio formulario de inscripción: «Autorizo el uso de la imagen de mi hijo/a en redes sociales y materiales de difusión de la actividad». Nunca debe presentarse como marcada por defecto ni como condición para poder inscribirse.
Consejo profesional: si una familia no autoriza el uso de imagen, tenga preparado un protocolo simple para el día del evento: una pulsera de color distinto o una lista visible para el fotógrafo, de modo que no dependa de la memoria del monitor.
Cuando no existe autorización y ya se ha publicado contenido, la organización debe retirarlo en cuanto tenga constancia del error o de la revocación, sin esperar a que la familia presente una reclamación formal. Guardar un registro de qué fotos se publicaron y dónde facilita mucho esa retirada rápida.
Protocolo ante una brecha de seguridad en datos de menores
Una brecha de seguridad no es solo un ciberataque sofisticado. Perder un USB con listados de participantes, enviar un correo con datos médicos al destinatario equivocado o sufrir el acceso no autorizado a una plataforma de inscripciones cuenta como brecha, y activa obligaciones de notificación.
- Contención inmediata: corte el acceso comprometido, cambie contraseñas afectadas y documente la hora en que detectó el incidente.
- Valoración del riesgo: determine qué datos se han visto afectados y si existe riesgo real para los derechos de los menores implicados (no toda brecha exige notificación, pero la mayoría relacionada con menores sí lo hace por el nivel de riesgo).
- Notificación a la AEPD: si procede, debe realizarse dentro de las 72 horas siguientes al conocimiento del incidente, a través de la sede electrónica de la agencia.
- Información a los afectados: cuando el riesgo para los menores es alto, las familias deben ser informadas sin demora, con explicación clara de qué ha pasado y qué medidas se han tomado.
Dato clave: la sede electrónica de la AEPD fija el plazo de 72 horas como referencia estándar para notificar una brecha cuando existe riesgo para los derechos de los afectados, un margen que en la práctica obliga a tener un protocolo escrito antes de que ocurra el incidente, no después.
Para la notificación necesitará: naturaleza de la brecha, categorías y número aproximado de afectados, consecuencias probables, y medidas adoptadas o propuestas. Tras resolver el incidente, documente qué falló y qué cambio de proceso lo evitaría en el futuro. Ese registro post incidente es lo que demuestra, ante una inspección posterior, que la organización aprende y corrige, no solo que reacciona.
Checklist práctica antes de lanzar una actividad extraescolar
Antes de abrir el plazo de inscripción de cualquier extraescolar, colonia o campamento, conviene tener resueltos unos mínimos documentales y técnicos. No hace falta un departamento jurídico propio para esto: hace falta orden.
- Inventario escrito de qué datos se recogen, con qué finalidad y durante cuánto tiempo se conservan.
- Texto de información a las familias integrado en el formulario de inscripción, con la base jurídica de cada tratamiento explicada en lenguaje sencillo.
- Contratos de encargo firmados con cada proveedor que acceda a datos personales, incluida cualquier plataforma de gestión o mensajería.
- Casilla separada y no marcada por defecto para el uso de imagen en redes sociales.
- Control de accesos configurado, de modo que cada monitor vea solo los datos de su propio grupo.
- Protocolo escrito para brechas de seguridad, con los contactos y pasos claros para las primeras 72 horas.
- Formación breve al personal sobre qué datos puede ver, compartir y con quién.
| Prioridad | Qué resolver primero | Por qué |
|---|---|---|
| Alta | Inventario de tratamientos y base jurídica | Sin esto no se puede informar correctamente a las familias ni justificar ningún dato recogido |
| Alta | Contratos de encargo con proveedores | Es la exigencia legal más incumplida y la más fácil de auditar en una inspección |
| Media | Casillas de autorización de imagen separadas | Evita el error más frecuente y más visible del sector |
| Media | Control de accesos por perfil | Reduce el riesgo real de filtración interna, no solo el papel |
| Baja | Protocolo de brechas por escrito | Necesario, pero de menor probabilidad de activarse si las medidas previas son sólidas |
Si los recursos son limitados, empiece siempre por el inventario y los contratos de encargo. Son la base documental que sostiene todo lo demás, y suelen ser lo primero que se revisa ante cualquier reclamación o inspección de la AEPD.
Cómo una plataforma en la nube ayuda a cumplir la LOPDGDD en la práctica
Gestionar todo lo anterior con hojas de cálculo y correos sueltos es posible en una organización pequeña, pero se vuelve inviable en cuanto crecen el número de familias y actividades. Una plataforma especializada como Vivaky centraliza varias de las tareas que la normativa exige documentar.
- Formularios de inscripción online donde se puede integrar el texto informativo y las casillas de consentimiento separadas para imagen o comunicaciones.
- Registro automático de quién accede a qué datos, útil para demostrar control de accesos ante una inspección.
- Pagos integrados que evitan compartir datos bancarios de las familias por canales inseguros como el correo electrónico.
- Gestión de listas de espera y control de aforos sin necesidad de mantener listados paralelos en distintos dispositivos.
Las organizaciones que centralizan estos procesos suelen reportar menos errores administrativos, simplemente porque los datos viven en un único sistema en lugar de dispersarse entre correos, Excel y mensajes de WhatsApp.
Consejo profesional: ninguna herramienta le exime de sus obligaciones como responsable del tratamiento. Usted sigue teniendo que informar a las familias, firmar el contrato de encargo con el proveedor que elija y decidir cuánto tiempo conservar los datos; la plataforma solo ejecuta esas decisiones de forma más ordenada.
Obligaciones documentales: registro de actividades y evaluación de impacto
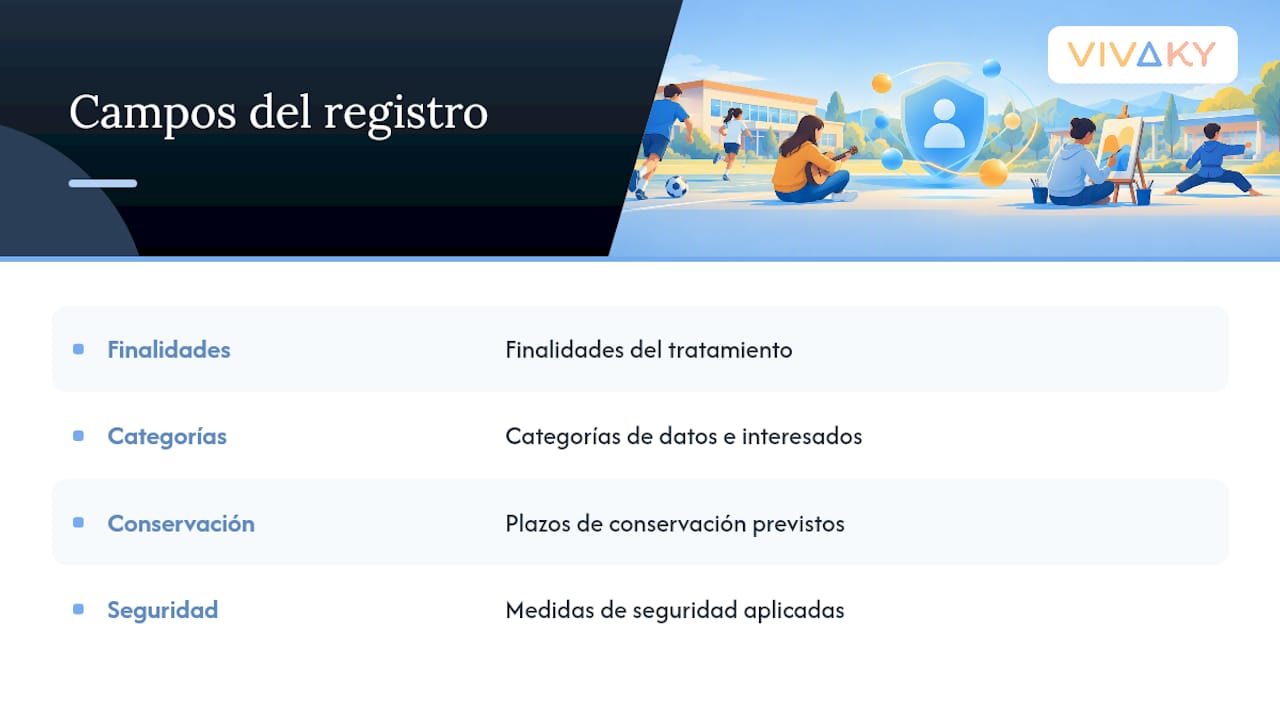
El registro de actividades de tratamiento es obligatorio para prácticamente cualquier organización que gestione datos de menores de forma habitual, con independencia de su tamaño, porque la excepción para entidades pequeñas no aplica cuando el tratamiento afecta a categorías especiales de datos o a menores de forma sistemática. Ese registro debe recoger las finalidades del tratamiento, las categorías de datos e interesados, los plazos de conservación previstos y las medidas de seguridad aplicadas.
La designación de un delegado de protección de datos (DPD) no es obligatoria para toda organización de extraescolares, pero sí lo es cuando el tratamiento a gran escala de datos de menores constituye la actividad principal, algo que ocurre en campamentos grandes, federaciones o redes de centros con miles de participantes al año. Si no le corresponde designar un DPD formal, conviene igualmente asignar a una persona de referencia interna para consultas de protección de datos.
La evaluación de impacto (EIPD) se vuelve necesaria cuando el tratamiento implica un riesgo alto para los derechos de los menores, por ejemplo el uso sistemático de datos de salud combinado con geolocalización o videovigilancia. Para la mayoría de extraescolares convencionales, sin estos factores de riesgo elevado, la EIPD no es obligatoria, pero documentar por qué no se considera necesaria es una buena práctica que la propia AEPD recomienda en sus orientaciones para centros educativos.
Derechos de los menores: acceso, rectificación, supresión y oposición
Los menores tienen los mismos derechos que cualquier otro interesado sobre sus datos: acceso, rectificación, supresión, oposición y limitación del tratamiento. La diferencia está en quién puede ejercerlos y cómo debe la organización responder.
Por debajo de los 14 años, estos derechos los ejercen los padres o tutores legales en representación del menor. A partir de esa edad, el propio menor puede ejercerlos directamente si tiene la madurez suficiente para comprender su alcance, aunque en la práctica de una extraescolar es habitual que la familia siga gestionando estas solicitudes por comodidad.
La organización debe tener un canal claro para recibir estas solicitudes (un correo o formulario dedicado) y responder en el plazo de un mes que marca el RGPD, ampliable en casos complejos. Una solicitud de supresión de datos de un menor que ya no participa en la actividad debe resolverse eliminando esos datos salvo que exista una obligación legal de conservarlos (facturación, por ejemplo). Negarse a atender estos derechos, o tardar de forma injustificada, es una de las infracciones que la AEPD sanciona con mayor frecuencia en el ámbito educativo, precisamente porque son fáciles de detectar y de reclamar.
Consentimiento parental válido: cómo obtenerlo y verificarlo
Un consentimiento parental válido debe cumplir tres condiciones: ser informado, ser específico para cada finalidad y ser verificable, es decir, que la organización pueda demostrar quién lo dio y cuándo.
En la práctica, esto significa evitar casillas genéricas que agrupen varios usos distintos bajo un único «acepto la política de privacidad». Cada finalidad que requiera consentimiento (imagen, comunicaciones comerciales de terceros, uso de datos de salud más allá de lo imprescindible) necesita su propia casilla, desmarcada por defecto, dentro del formulario de inscripción.
La verificación de que quien firma es realmente el tutor legal del menor rara vez requiere mecanismos complejos en el contexto de una extraescolar: basta con que el formulario se vincule a los datos de contacto ya aportados en la inscripción y que quede registrada la fecha, la hora y el canal utilizado. Guardar esa evidencia (aunque sea un registro digital simple) es lo que permite demostrar, meses después, que el consentimiento existió y en qué términos exactos se otorgó. Revisar y renovar estos consentimientos cada temporada, en lugar de asumir que siguen vigentes indefinidamente, evita disputas cuando cambian las circunstancias familiares o la actividad concreta.
Terceros no habituales: monitorías externas y proveedores puntuales
Los campamentos de verano y las actividades puntuales recurren con frecuencia a monitores externos, empresas de actividades de aventura o proveedores contratados solo para un evento concreto. Estas colaboraciones esporádicas generan el mismo nivel de obligación legal que un proveedor habitual, aunque la relación dure un solo día.
Si un monitor externo o una empresa puntual va a acceder a listados de participantes, alergias o contactos de emergencia, necesita el mismo contrato de encargo de tratamiento que cualquier proveedor recurrente, aunque sea un documento breve firmado específicamente para esa colaboración. No formalizar este contrato porque «es solo un día» no reduce la responsabilidad del organizador si algo sale mal.
Una práctica eficaz es limitar al máximo lo que estos terceros puntuales necesitan ver: en lugar de entregar el listado completo con todos los datos, comparta solo lo estrictamente necesario para la actividad concreta (nombre, edad, alergias relevantes si hay comida o riesgo físico), y retire ese acceso en cuanto termine la colaboración. Esta limitación reduce el riesgo sin añadir carga burocrática, y es coherente con el principio de minimización que ya aplica al resto de tratamientos de la organización.
Perspectiva del equipo: priorizar la acción práctica frente al formalismo
La tentación, al leer la LOPDGDD, es intentar blindarse con documentos perfectos antes de tocar un solo proceso real. Es el orden equivocado. La minimización de datos y el control real de quién accede a qué información reducen más riesgo que veinte páginas de política de privacidad bien redactada pero nunca aplicada.
Recomendamos revisar el inventario de tratamientos y los contratos con proveedores al menos una vez al año, y hacer una prueba real de control de accesos: pregúntese qué vería un monitor si perdiera su dispositivo esta tarde. Las fuentes oficiales de la AEPD y el texto consolidado de la LOPDGDD en el BOE son gratuitas, están actualizadas y responden mejor que cualquier resumen a las dudas específicas de su organización. Úselas antes de improvisar una solución interna.
— Team
Gestionar inscripciones y cumplimiento normativo con Vivaky
Una plataforma en la nube es una alternativa práctica frente a gestionar extraescolares con hojas de cálculo, correos sueltos y contratos en papel: centraliza el flujo de inscripción, pago y comunicación con familias en un único sistema.
La plataforma cobra un 8 % sobre cada venta de inscripción gestionada, con una comisión fija de 1 € para ventas inferiores a 15 €, según la información publicada en su página de precios. Ese modelo de pago por uso evita comprometer presupuesto fijo mientras la organización no vende inscripciones, algo especialmente útil para asociaciones y centros con temporadas muy marcadas como el verano. El Plan Todo Incluido para Actividades Extraescolares cubre páginas de inscripción personalizables, pasarela de pago integrada, control de aforos y listas de espera, y soporte para cumplir normativas legales, todo dentro de la misma suscripción.
Si gestiona colonias, campamentos o extraescolares y quiere centralizar inscripciones, pagos y comunicación con familias en un solo sitio, puede consultar los detalles del servicio y solicitar una demostración en Vivaky.
Fuentes
Conviene guardar copia local de estas referencias, ya que las guías y sedes electrónicas se actualizan con el tiempo:
- Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales (consolidado)
- Guía de brechas en la sede electrónica de la AEPD
Este artículo es información general y no sustituye el consejo de un abogado cualificado. Consulte a un profesional del derecho cualificado sobre su caso particular antes de actuar según este contenido.
Preguntas frecuentes
¿Qué es la LOPDGDD y en qué afecta a las extraescolares?
Es la ley que regula en España la protección de datos personales, incluida la de los menores, y se aplica junto con el RGPD europeo. Toda actividad que recoja datos de participantes menores de edad, desde el nombre hasta las alergias, entra dentro de su ámbito, tal como recoge el texto consolidado en el BOE.
¿A partir de qué edad puede un menor dar su propio consentimiento?
Desde los 14 años, según el artículo 7 de la LOPDGDD, el menor puede consentir por sí mismo el tratamiento de sus datos. Por debajo de esa edad, el consentimiento debe darlo el padre, madre o tutor legal.
¿Es obligatorio firmar un contrato con la plataforma de inscripciones que uso?
Sí, si esa plataforma accede a datos personales de los participantes en su nombre, necesita un contrato de encargado de tratamiento conforme al artículo 28 del RGPD. La falta de ese contrato no traslada la responsabilidad al proveedor: sigue siendo suya como organizador.
¿Qué plazo tengo para notificar una brecha de seguridad?
Cuando la brecha suponga riesgo para los derechos de los afectados, debe notificarse a la AEPD dentro de las 72 horas siguientes a su conocimiento. Si el riesgo es alto para los menores, también hay que informar directamente a las familias.
¿Cuánto cuesta usar Vivaky para gestionar mis inscripciones?
Vivaky cobra un 8 % sobre cada venta de inscripción gestionada, con una comisión fija de 1 € para ventas inferiores a 15 €, sin cuotas mensuales adicionales. Los detalles completos del Plan Todo Incluido para Actividades Extraescolares están disponibles en Vivaky.